新手下载与防护配置清单
第一步,确认访问的是官方入口,核对页面域名无拼写异常;第二步,下载完成后检查安装包签名信息,不安装来源不明的改包;第三步,安装时逐项审阅权限,拒绝与功能无关的申请;第四步,首次登录立即修改初始密码并开启二次验证;第五步,进入设备管理确认无陌生登录记录;第六步,设置提现地址白名单并记录客服官方渠道,遇到索要助记词的情形一律拒绝并举报。
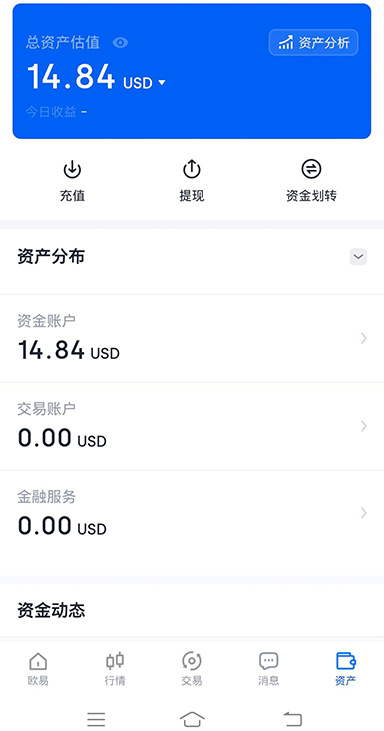
配合oke平台下载后的账户设置,将常用提现地址加入白名单,防止资金被导向未授权地址。
每次oke平台下载的版本号与更新日志均可核对,用户能判断当前安装包是否为最新稳定版,避免长期停留在存在已知缺陷的旧版本。
安装完成后系统引导用户开启二次验证,将单一密码凭证升级为双因素防护,显著降低密码泄露导致的账户失守概率。
第一步,确认访问的是官方入口,核对页面域名无拼写异常;第二步,下载完成后检查安装包签名信息,不安装来源不明的改包;第三步,安装时逐项审阅权限,拒绝与功能无关的申请;第四步,首次登录立即修改初始密码并开启二次验证;第五步,进入设备管理确认无陌生登录记录;第六步,设置提现地址白名单并记录客服官方渠道,遇到索要助记词的情形一律拒绝并举报。
说明oke平台下载完成后应关闭的非必要权限,如通讯录与短信读取,降低信息被侧录的风险,同时保留通知权限以接收异常登录提醒。
不正常。正规安装与登录流程不会索要助记词或私钥。此类提示基本可判定为钓鱼或恶意程序,应立即停止操作、卸载并更换账户密码。
oke平台下载的安装包经过体积优化,减少下载等待时间与中途断流概率,降低因网络中断反复重下而误入非官方镜像的机会。
安装过程中每项权限均附带用途说明,用户可据此判断是否与oke平台下载的实际功能相关,对不合理申请直接拒绝。
梳理oke平台下载搜索场景中常见的仿冒落地页特征,包括域名拼写差异、诱导输入助记词等,帮助用户在点击前完成判断。
建议通过官方渠道更新到最新稳定版。旧版本可能缺少最新的安全校验机制,长期不更新会扩大被利用的风险,更新前先备份必要的账户设置。
下载安装后可查看并逐一移除历史登录设备,对不再使用的手机或平板及时解除授权,缩小账户被长期静默访问的攻击面。
指导用户比对oke平台下载安装包的官方签名与哈希值,拒绝第三方渠道分发的改包版本,从源头切断植入恶意代码的可能。
oke平台下载后的账户内保留关键操作日志,用户可定期回溯登录时间与设备信息,发现异常行为时能快速定位并采取冻结措施。
下载只是起点,校验才是关键。现在就按清单核对安装包来源、收紧设备权限、开启二次验证,把风险控制在安装之前,再安心进入使用环节。